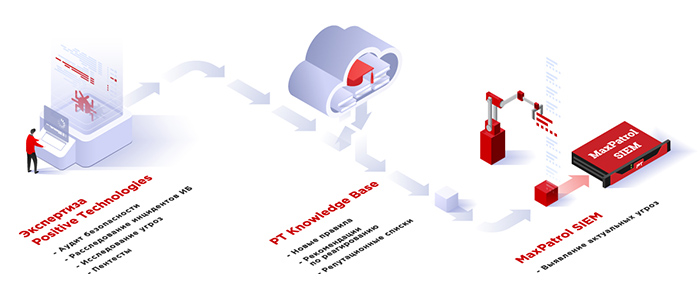
MaxPatrol SIEM дает полную видимость IT-инфраструктуры и выявляет инциденты информационной безопасности. Он постоянно пополняется знаниями экспертов Positive Technologies о способах детектирования актуальных угроз и адаптируется к изменениям в защищаемой сети.
Возможности
Выявляет самые актуальные угрозы
Система регулярно получает свежие знания о способах детектирования новых угроз в виде пакетов экспертизы. Это позволяет пользователям детектировать техники и тактики атак до наступления серьезных последствий.
Снижает трудозатраты экспертов по ИБ
В основе пакетов экспертизы — непрерывный мониторинг новых угроз, изучение атак и расследование сложных инцидентов. Это снижает потребность ваших специалистов по ИБ в мониторинге актуальных атак и написании собственных правил. Пакеты экспертизы сопровождаются подробными инструкциями по настройке работы правил и реагированию на инциденты.
Дает полную видимость IT-инфраструктуры
Технология детальной инвентаризации, созданная на базе системы контроля защищенности MaxPatrol 8, дает MaxPatrol SIEM подробную информацию о каждом активе и уязвимых местах, делая IT-инфраструктуру прозрачной для оператора ИБ.
Учитывает изменения в инфраструктуре
Точно идентифицирует IT-активы даже в постоянно меняющемся ландшафте и адаптирует группы активов к изменениям в сети. Это помогает легко настраивать работу правил корреляции, постоянно отслеживать рабочие системы с необновленным ПО или одинаковыми уязвимостями.
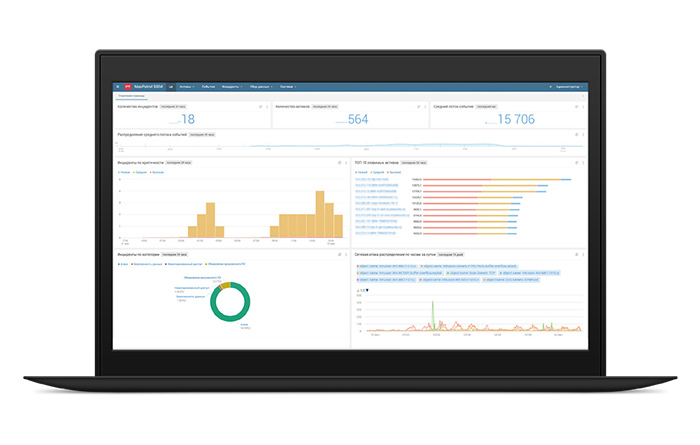
Настраиваемые дашборды отображают сводную информацию об инцидентах и уязвимостях
в инфраструктуре и указывают на наиболее опасные из них.
Преимущества
Регулярно получает экспертизу для обнаружения угроз
Не реже раза в месяц база знаний PT Knowledge Base пополняется пакетами экспертизы с новыми правилами корреляции и плейбуками. Пользователи MaxPatrol SIEM автоматически получают пакеты экспертизы из PT KB.
Знает наиболее актуальные для СНГ угрозы
Экспертиза в продукте — это результат наших расследований сложных инцидентов, изучения новых угроз и методов взлома, а также мониторинга деятельности всех основных хакерских группировок на территории СНГ.
Быстро развивается
Мы выпускаем два релиза в год, регулярно внедряем новые технологии и постоянно расширяем команду разработки.
Имеет оптимальную модель лицензирования
MaxPatrol SIEM лицензируется по количеству активов, а не по потоку событий, поэтому его стоимость не зависит от изменения количества событий в секунду и объема получаемых данных из источников.
MaxPatrol SIEM All-In-One
Кроме стандартной версии, MaxPatrol SIEM доступен в виде программно-аппаратного комплекса MaxPatrol SIEM All-In-One, который включает в себя все необходимое для начала использования систем класса SIEM.
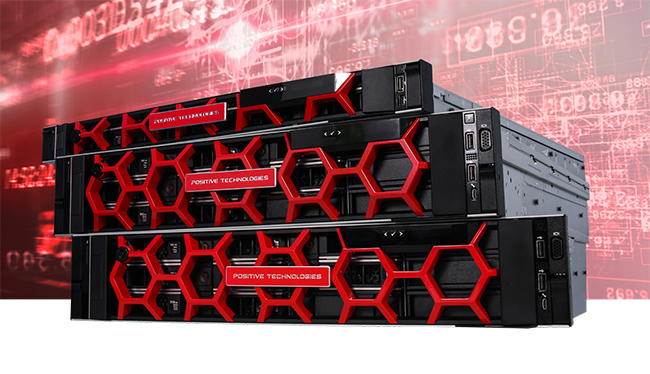
Особенности программно-аппаратного комплекса MaxPatrol SIEM All-In-One:
- Три модели — для организаций с общим количеством сетевых узлов 250, 500 или 1000
- Переход между моделями (250/500/1000) через простой апгрейд лицензии
- Время хранения на встроенных дисках — до 15 месяцев в режиме оперативного хранения (при среднем потоке 3000 EPS)
- Время хранения с дополнительной опцией — до 5 лет в режиме архивного хранения
- Конфигурация «всё в одном», сбор данных с одной площадки
- Гарантийные обязательства на оборудование — 5 лет
Характеристики аппаратной платформы
- 20 × Core 2,6 ГГц
- 128 ГБ ОЗУ
- 24 TB HDD
- 4 × 1 ГБ — сетевой интерфейс
- Резервируемый блок питания
- Возможность приобрести дополнительную опцию архивного хранения — СХД емкостью 40 TB